


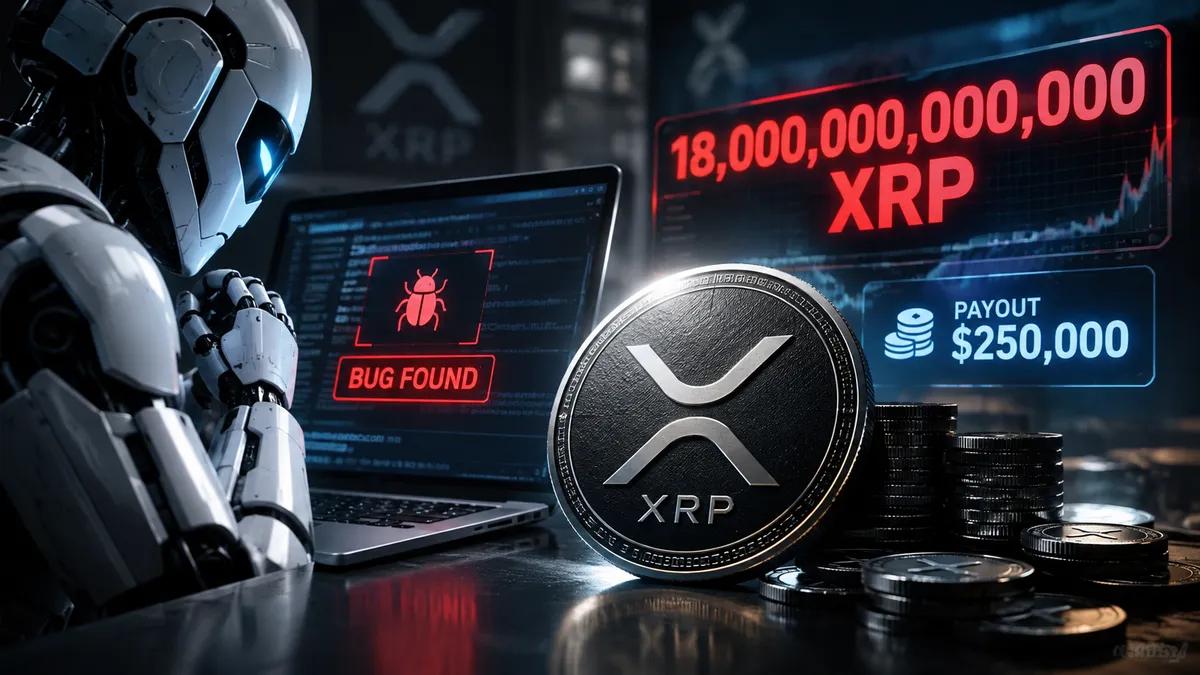
Tekoäly löysi virheen, jonka avulla olisi voitu luoda 18 biljoonaa XRP:tä. Palkkiona maksettiin 250 000 dollaria.
 DeFi
Veria Labsin edustaja löysi XRP-tilikirjasta kymmenen vuotta vanhan ylivuodon. Korjaus kesti kolme päivää. Palkkion suuruus on se, mistä ihmiset kiistelevät.
Yksi transaktio. Noin 18,45 biljoonaa XRP:tä, 184 kertaa tokenin koko 100 miljardin tarjonta, luotu tyhjästä ja käytettävissä heti, kun tilikirja sulkeutui. Tämän löysi Veria Labsin tekoälyagentti XRP Ledgerin maksumoottorista, koodista, joka oli ollut käytössä vuodesta 2015 lähtien.
Kukaan ei onnistunut hyödyntämään sitä. XRPL:n omassa ilmoitusraportissa todetaan, ettei ole ”todisteita siitä, että tätä ongelmaa olisi hyödynnetty missään julkisessa verkossa”. RippleX korjasi aukon kolmen päivän kuluessa raportin julkaisemisesta, ja Verialle maksettiin 250 000 dollaria, mikä on bug bounty -ohjelman tarjoama enimmäispalkkio. Lohkoketjututkija ZachXBT piti palkkiota niukkana, ja kiista asiasta on jatkunut siitä lähtien.
Kaksi ylivuotoa, yksi erittäin haitallinen transaktio
Kun maksu kuluttaa läpi joukon samanhintaisia tarjouksia tilauskirjasta, järjestelmä laskee yhteen summan, jonka ostaja on velkaa. Tässä summassa käytettiin allekirjoitettua 64-bittistä kokonaislukua ilman ylivuototarkistusta. Jos järjestelmään syötetään tarpeeksi suuria tarjouksia, summa kiertyy takaisin hyvin pieneksi. Jokainen tarjouksen omistaja saa silti maksunsa kokonaisuudessaan. Ostajalta veloitetaan kiertynyt summa. Ero on täysin uutta XRP:tä.
Tilinpitojärjestelmässä on juuri tätä varten suojaus, invariantti, joka hylkää kaikki XRP:tä luovat transaktiot. Se laski saldon muutokset samalla tavalla, samanlaisessa laskurissa, joten se kiertyi samalla tavalla eikä nähnyt siinä muuta kuin tavallisen palkkion kulumista. Verian artikkelin mukaan tarjousten yhdistämiskoodi on peräisin marraskuulta 2015 ja invarianssi helmikuulta 2017.
Resepti oli lähes loukkaavan pieni: 256 tarjousta, joista jokainen pyysi noin 72 miljardia XRP:tä, ja sitten yksi maksu, joka nielaisi ne kaikki. XRPL noudattaa 100 miljardin ylärajaa tiliä kohden, joten lyödyt kolikot piti jakaa 256 lompakkoon. XRPL-tiimin mukaan hyökkääjän todelliset kustannukset olivat muutama sata XRP:tä palautettavissa olevissa varoissa sekä palkkiot. Se ei myöskään voinut tapahtua vahingossa, sillä mikään tavallinen kauppa ei pääse lähellekään ylivuotorajaa.
Veria-yrityksen turvallisuusasioista vastaava perustaja Cayden Liao kirjoitti X:ssä, että kukin puute olisi yksinään luokiteltu vakavuudeltaan vähäiseksi, ja hän epäilee, että juuri siksi ne jäivät huomaamatta kymmenen vuoden aikana tehdyissä tarkastuksissa. Veria kertoo, että se kohdisti myöhemmin yleiskäyttöiset koodinvalvontatyökalut samaan koodiin, mutta ne eivät vieläkään löytäneet puutetta.
Kuinka suuri summa 18 biljoonaa on?
Riippuu siitä, kuka laskee. Veria arvioi saaliin arvoksi noin 29 biljoonaa dollaria. Muissa artikkeleissa käytetään lukua noin 25 biljoonaa dollaria. Molemmat ovat teoreettisia laskelmia, koska kukaan ei myy 18 biljoonaa tokenia markkinoille, joiden arvo olisi ensin romahtanut nollaan. Verian oma näkemys on realistinen: vaarassa oli XRP:n koko 94 miljardin dollarin markkina-arvo, yli 60 kertaa enemmän kuin Bybitin 1,5 miljardia dollaria, joka on kaikkien aikojen suurin hakkerointi.
Kolme päivää, ei äänestystä
Verian edustaja ilmoitti virheestä maanantaina 21. syyskuuta. Se raportoitiin ja vahvistettiin 22. päivänä, korjaus yhdistettiin 23. päivänä, ja xrpld 3.4.1 julkaistiin 25. syyskuuta, jolloin yli 80% oletusarvoisista UNL-validaattoreista käytti sitä jo.
Yleensä XRPL muuttaa transaktiosääntöjä muutosehdotuksen kautta. Validaattorit äänestävät, ja sen jälkeen yli 80 prosentin tuen on säilyttävä kahden viikon ajan. Raportin mukaan tässä korjauksessa ohitettiin kaikki nämä vaiheet, ensimmäistä kertaa yli vuosikymmeneen. Perustelu: xrpld on avoimen lähdekoodin ohjelmisto, joten muutosehdotus olisi tuonut virheen julkisuuteen viikoiksi, samalla kun sitä olisi voitu edelleen hyödyntää. Raportissa myönnetään, että tähän liittyi riskejä. Päivitysjakson aikana eri versioita käyttävät palvelimet saattoivat olla eri mieltä hyökkäystransaktiosta, ja pahimmassa tapauksessa verkko olisi voinut pysähtyä. Tiimi katsoi, että pysähtyminen oli parempi vaihtoehto kuin julkinen rahan lyöminen.
Kaikki eivät pitäneet tästä ratkaisusta. Cyber Capitalin Justin Bons kirjoitti, että XRP oli käyttänyt suljettua lähdekoodia kahden viikon ajan, koska versio 3.4.1:n lähdekoodi julkaistiin vasta kauan binääritiedostojen jälkeen. RippleX:n insinööri Mayukha Vadari vastasi, että ”tekoäly on muuttanut tilannetta”: jos kriittinen korjaus liitetään rutiininomaiseen julkiseen julkaisuun, se puretaan lähes välittömästi.
Sama julkaisu korjasi erillisen virheen Batch-ominaisuudessa, jota ei ollut vielä otettu käyttöön. Kyseinen korjaus ja Batch-ominaisuus aktivoituivat perjantaina 9. lokakuuta, minkä jälkeen vanhempia versioita käyttävät palvelimet eivät enää pysy synkronoituna.
250 000 dollarin taistelu
Paljastusraportin julkaisemista seuraavana päivänä XRP Ledger Foundation julkaisi selventävän viestiketjun. Siinä todettiin, ettei XRP:tä luotu, ja tarjonta pysyy vakaana. Se lupasi myös virallisen varmennuksen, tekoälyn vastustustestauksen ja vahvemman palkkio-ohjelman, ilman että mainittiin mitään dollarimäärää.
Sitten ZachXBT otti kantaa asiaan. Miksi miljardeja hallussaan pitävä rahasto maksaa white hat -hakkerille 250 000 dollaria virheestä, joka mahdollistaa rajattoman tarjonnan? Hänen vastauksensa: ensi kerralla hyökkääjä saattaa tavoitella ”yhdeksännumeroista summaa sen sijaan, että ilmoittaisi asiasta hyvässä uskossa”. BlockTempo raportoi, että hän jatkoi muutama minuutti myöhemmin sanomalla, että löytö ansaitsi vähintään seitsennumeroisen summan, ja viittasi Zcashiin. Zcash-tokenien haltijat ovat hyväksyneet 1,5 miljoonan dollarin palkkion Taylor Hornbylle, joka löysi Orchard-väärennösvirheen toukokuussa Claude Opus 4.8:n avustuksella: 750 000 dollarin palkkio sekä 750 000 dollarin yhteisöavustus, jotka ovat vielä odottamassa vaatimustenmukaisuustarkastuksia, crypto.newsin mukaan.
XRP:n puolustajat näkevät asian toisin. 250 000 dollaria on ohjelman julkistettu yläraja, ja Veria haki palkkiota, otti enimmäismäärän ja kiitti XRPL-tiimiä omassa viestissään. Veria kutsuu sitä jopa suurimmaksi palkkioksi, jonka se tietää täysin tekoälyagentin löytämästä virheestä. BlockTempo raportoi, että itseään säätiön avustajaksi kutsunut Vet vastasi olevansa samaa mieltä kannustinjärjestelmästä. RippleX:n tekninen johtaja J. Ayo Akinyele sanoi, että tiimi laajentaa tekoälyavusteista virheiden etsintää ja muodollista varmentamista.
Osa, jota kukaan ei voi korjata
Veria ei tehnyt mitään väärää, eikä myöskään ohjelma, joka maksoi sen, mitä oli luvannut. Ongelmana on yläraja. 250 000 dollaria on noin 0,0003% Verian mukaan paljastuneesta markkina-arvosta, ja pelkästään Zcashin peruspalkkio oli kolme kertaa suurempi.
Tekoälyn ansiosta vanhojen virheiden löytäminen on tullut kaikille edullisemmaksi. Veria viittaa kesällä tapahtuneeseen Coldcard-varojen katoamiseen, jossa 1 367 BTC:tä vietiin viisi vuotta vanhan laiteohjelmistovirheen kautta, jonka Coinkite epäilee tekoälyn auttaneen löytämään. Tällä kertaa löytäjä teki ilmoituksen. Seuraava löytäjä saattaa arvioida päätöksensä toisin, mikä on juuri ZachXBT:n ydinajatus, eikä laskelmia ole vaikea kiistää.
Tämän artikkelin kirjoittamishetkellä Verialle ei ollut ilmoitettu lisäpalkkiota eikä uutta palkkion ylärajaa.


 Onnistunut kopiointi... Kiitos, että jaat sisältöämme!:



5% talletusbonus 100 jalokiviin asti
0 % maksuja ihotalletuksista ja -nostoista.


11% talletusbonus + FreeSpin


YLIMÄÄRÄINEN 10% TALLETUSBONUS + ILMAISET 2 PYÖRÄKIERROSTA

Ilmainen tapaus ja 100% tervetuliaisbonus


5 ilmaista tapausta, päivittäinen ilmainen & bonus
3 ilmaista tapausta ja 5 % bonus lisätään kaikkiin käteistalletuksiin.
+5% talletukseen


Kommentit