


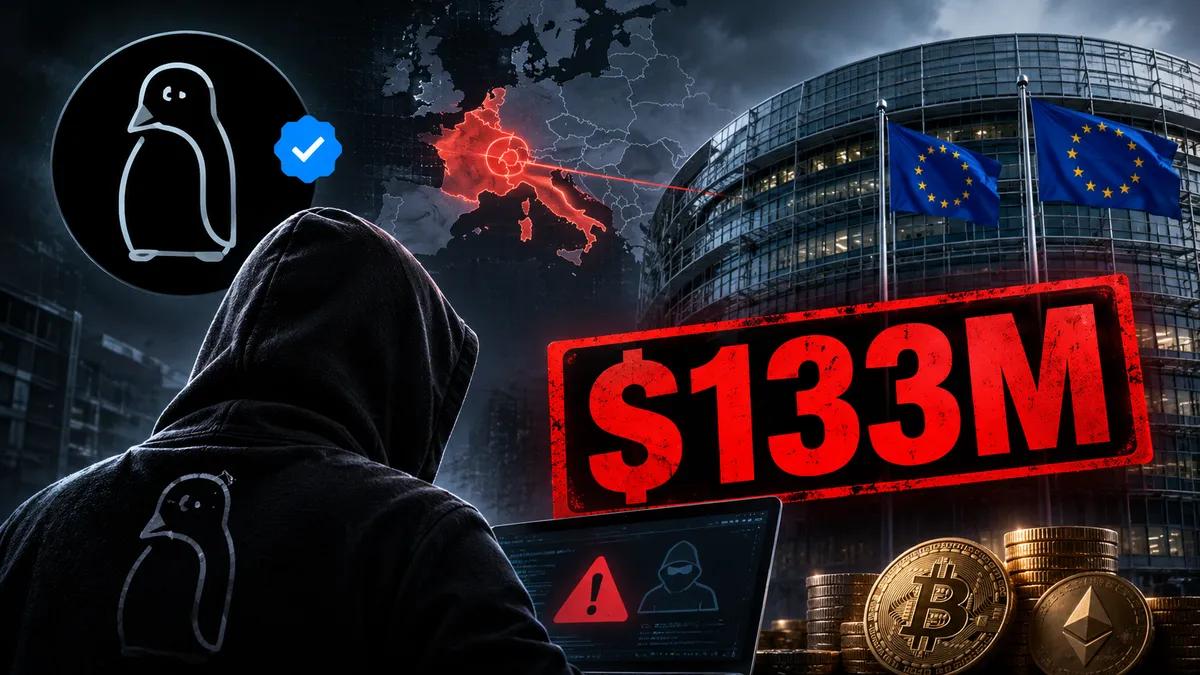
ZachXBT väitti, että eräs Länsi-Euroopan laitos salasi 133 miljoonan dollarin hakkerointitapauksen
 DeFi
Maanantaina kukaan ei tiennyt, kuka oli menettänyt rahat. Keskiviikkoaamuna uhrilla oli jo nimi, lausunto ja paljon kysymyksiä, joihin hänen piti vastata.
Kaikki alkoi 2. marraskuuta, kun ZachXBT julkaisi varoituksen Telegram-kanavallaan. Hän kertoi, että nimetön EU-toimija oli menettänyt edellisenä päivänä yli 106 miljoonaa dollaria useilta keskitetyiltä pörssitileiltä. Hyökkääjä nosti kaiken USDC- ja USDT-muodossa, alkoi sitten vaihtaa sitä ETH:ksi, hyppäili pikavaihtopalveluiden välillä ja muutti osan siitä Moneroksi. Hän julkaisi 11 osoitetta. DEGEN NEWS julkaisi hälytyksen X:ssä muutaman tunnin kuluessa, ja myös Wu Blockchain välitti sen eteenpäin.
Päivä myöhemmin summa oli noussut 133 miljoonaan dollariin. ZachXBT oli löytänyt vielä 27 miljoonaa dollaria pörssinostoja, joista osa oli tehty hänen ensimmäisen viestinsä jälkeen. Hänen työteoriansa mukaan suuri Länsi-Euroopan rahoituslaitos oli joutunut hyökkäyksen kohteeksi ja asiaa ”yritettiin parhaillaan peitellä”. Häntä ärsytti eniten ajoitus. Hänen kertomuksensa mukaan yli 30 miljoonaa dollaria oli pesty, ja EU:n lainvalvontaviranomaiset olisivat voineet jäädyttää varat, jos tapaus olisi ilmoitettu asianmukaisesti.
Marraskuun 3. päivän myöhään hän nimesi laitoksen: Crédit Mutuel Arkéa, ranskalainen osuuspankki, jolla on noin 211,5 miljardin euron varat ja yli 5,6 miljoonaa asiakasta. Hän sanoi, että hyökkäys kesti useita päiviä. ”Epäilen, että varastettu summa on suurempi, kun otetaan huomioon OTC-toiminta”, hän lisäsi.
Pankin vastaus
Tarinan ”vielä salailu” -osa ei kestänyt kauan. 4. marraskuuta Arkéa kertoi ranskalaisille tiedotusvälineille, kuten Cryptoastille ja France Télévisionsille, joutuneensa hyökkäyksen kohteeksi, joka mahdollisti petolliset toimet. Pankki ilmoitti, että tilanne on nyt hallinnassa, asiakkaille ei aiheudu taloudellisia seurauksia ja että osa transaktioista on väliaikaisesti keskeytetty. Se ei ilmoittanut tappioiden suuruutta eikä selittänyt, miten hyökkääjät pääsivät sisään.
Pankki siis myönsi tapahtuman alle vuorokauden kuluttua siitä, kun se nimettiin uhriksi. Se, ilmoittiko se asiasta EU:n viranomaisille ennen kuin rahat siirrettiin, on erillinen kysymys, eikä minulla ole tietoa, joka vastaisi siihen kumpaakaan suuntaan.
Ehkä varastettu ei ollutkaan kryptovaluuttaa
Tässä kohtaa asia muuttuu oudoksi. Cryptoastin mukaan toimittaja Grégory Raymond raportoi, että rahat saattoivat poistua pankista tavallisena fiat-rahana ja muuttua kryptovaluutaksi vasta myöhemmin, osana rahanpesuprosessia. Hänen lähteensä kuvaili järjestäytynyttä välittäjätilien verkostoa. Ranskalaisissa raporteissa petos liitettiin Fortuneoon, Arkéan verkkopankkiin. Yksi lähde esitti kaksi selitystä: Fortuneon maksujärjestelmien murto tai sosiaalisen manipuloinnin keinoin toteutettu toimitusjohtajahuijaus. Erään toisen lähteen mukaan varat siirrettiin pörssitileille, jotka oli avattu väärennetyillä henkilöllisyyksillä ja jotka olivat läpäisseet KYC-tarkistuksen. Bitqueryn tulkinta ketjutiedoista viittaa siihen, että hyökkääjä hallitsi pörssin kirjautumistunnuksia. Mitään tästä ei ole vahvistettu, eivätkä kertomukset sovi täysin yhteen.
Myös summan suuruus on edelleen epäselvä. 133 miljoonaa dollaria on noin 118 miljoonaa euroa. Joissakin ranskalaisissa uutisissa puhutaan ”yli 100 miljoonasta eurosta”. ZachXBT arvioi, että todellinen summa on suurempi.
Mitä ketju paljastaa
Bitquery jäljitti 108,8 miljoonaa dollaria USDC:tä, jotka poistuivat Krakenin, Crypto.comin ja OKX:n tileiltä noin 21 tunnin aikana. Yhden neljän tunnin jakson aikana noin 62,98 miljoonaa dollaria stablecoineja vaihdettiin 27 553 ETH:ksi. 2. marraskuuta kello 13.47 UTC hyökkääjiin liitetyissä lompakoissa oli vielä noin 78,3 miljoonaa dollaria, 30,5 miljoonaa dollaria oli jo poistunut jäljitetyistä osoitteista ja vain 3,74 miljoonaa dollaria oli USDC:tä, jonka Circle pystyi jäädyttämään.
Kraken ilmoittaa rajoittaneensa tapaukseen liittyviä tilejä. Crypto.com kertoo estäneensä asiaan liittyvät varat. Molemmat vahvistavat, ettei niiden omia alustoja ole murrettu. OKX:n kerrotaan tarkastelevan väitteitä.

Molemmat lausunnot voivat hyvinkin olla totta. Silti 21 tuntia on pitkä aika yli 100 miljoonan dollarin katoamiseen tileiltä kolmessa suuressa pörssissä, joilla kaikilla on omat sääntöjen noudattamista valvovat tiimit.
ZachXBT sanoo myös ”suurella varmuudella”, ettei kyseessä ole Lazarus-ryhmä. Rahanpesureitti on erilainen: siinä on käytetty pikavaihtopalveluita, Wagyu-palvelua Monero-muunnokseen ja paljon ketjujen välistä siirtymistä. Ajoitus herättää huomiota: tapaus tapahtui muutama päivä sen jälkeen, kun Binance-pörssistä varastettiin noin 6,4 miljardia dollaria, minkä FBI katsoi olevan Pohjois-Korean TraderTraitor-ryhmän tekosia. Tämä tapaus on pienempi ja sekavampi, eikä kukaan tiedä hyökkääjän nimeä.
Mitä on vielä selvittämättä
Summa, menetelmä ja hyökkääjän henkilöllisyys ovat kaikki vahvistamattomia. Arkéa ilmoittaa, että normaali toiminta jatkuu, kun lopulliset turvallisuustarkastukset on suoritettu. Se, voidaanko jäljellä olevia varoja saada takaisin, riippuu siitä, kuinka paljon niissä lompakoissa on vielä jäljellä, ja summa muuttui nopeasti.


 Onnistunut kopiointi... Kiitos, että jaat sisältöämme!:



5% talletusbonus 100 jalokiviin asti
0 % maksuja ihotalletuksista ja -nostoista.


11% talletusbonus + FreeSpin


YLIMÄÄRÄINEN 10% TALLETUSBONUS + ILMAISET 2 PYÖRÄKIERROSTA

Ilmainen tapaus ja 100% tervetuliaisbonus


5 ilmaista tapausta, päivittäinen ilmainen & bonus
3 ilmaista tapausta ja 5 % bonus lisätään kaikkiin käteistalletuksiin.
+5% talletukseen


Kommentit